Odoo et PHP : pourquoi les failles critiques de PHP n'affectent pas votre Odoo.
Odoo ne fonctionne pas sous PHP. Les deux failles critiques corrigées par PHP le 21 octobre 2026 ont mis en danger des millions de sites web, mais pas votre Odoo. Nous vous expliquons ce qui s'est passé et ce qu'il faut vérifier.
Odoo ne fonctionne pas sous PHP. C'est pourquoi les deux failles critiques corrigées par PHP le 21 octobre 2026 n'affectent pas votre Odoo, même si elles ont mis en danger des millions de sites web et contraint certaines organisations à mettre leurs sites hors ligne par mesure de précaution.
Si votre entreprise utilise Odoo, la réponse en bref est la suivante : vos environnements Odoo n'ont pas été exposés. Si vous disposez également de sites web ou d'applications en PHP, voici ce qui s'est passé et ce que vous devez vérifier.
Odoo n'utilise pas PHP dans aucun aspect de son fonctionnement.
Une faille dans PHP ne peut en aucun cas affecter votre ERP : ni la comptabilité, ni l'entrepôt, ni la boutique en ligne d'Odoo. Lorsque l'alerte s'est déclenchée, nos clients Odoo n'ont rien eu à faire. Ils n'ont pas non plus eu à déconnecter quoi que ce soit.
On confond souvent Odoo et PHP, car de nombreux ERP, boutiques en ligne et systèmes de gestion de contenu sont effectivement développés en PHP. Odoo n'en fait pas partie.
L'erreur provient de PHP, et non d'un plugin.
PHP est le langage sur lequel reposent la plupart des sites web : WordPress, WooCommerce, Magento, Drupal et des milliers d'applications sur mesure. Lorsqu'un plugin présente un dysfonctionnement, c'est ce plugin-là qui est corrigé. Cette fois-ci, c'est la base sur laquelle repose tout le reste qui a connu un dysfonctionnement.
Ces deux failles (CVE-2026-109618 et CVE-2026-109619) ont un niveau de gravité de 9,2 sur 10. Concrètement, cela signifie trois choses :
Une simple demande suffit. L'attaquant n'a besoin ni d'identifiant ni de mot de passe. Il lui suffit d'envoyer une visite piégée vers votre site web.
Peu importe la qualité de votre site web. L'attaque est lancée avant même que le code de l'application ne démarre ; même le meilleur développement ne peut donc pas la contrer.
L'attaquant contrôle le serveur. Il peut faire tout ce qu'il veut : voler des données, installer des logiciels malveillants ou utiliser votre ordinateur pour attaquer d'autres personnes.
Cette faille existe depuis 14 ans, depuis PHP 5.4 (2012), et affecte les configurations par défaut. Tous les modes de fonctionnement courants de PHP sont exposés, et Apache avec mod_php est le plus risqué.
La solution consiste à effectuer une mise à jour vers PHP 8.5.12, 8.4.27, 8.3.36 ou 8.2.35. PHP 8.1 et les versions antérieures ne sont plus prises en charge ; elles ne bénéficieront donc jamais d'un correctif officiel.
D'une alerte privée à un correctif PHP, en trois jours.
Août : Les chercheurs de Calif et Wiz informent PHP en privé.
20 octobre : Les détails ont fuité avant l'heure, watchTowr confirme leur authenticité et PHP avance la date de publication.
21 octobre, 09 h 43 : Cloudflare détecte les premières attaques, plusieurs heures avant même qu'un correctif ne soit disponible.
21 octobre, 15 h 30 : PHP publie les versions corrigées.
Toutes les heures sont indiquées en heure de Paris. Le CERT-EU, le NCSC britannique et le NCSC néerlandais ont publié des alertes le jour même. La recommandation du CERT-EU était claire : appliquer immédiatement le correctif ou, si cela n'est pas possible, mettre le système hors ligne.
Des millions de sites web en PHP sont exposés, et beaucoup d'entre eux ne peuvent pas être corrigés.
PHP est utilisé par environ 70 % des sites web dont le langage serveur est connu. Cette faille touche WordPress, WooCommerce, Magento, Shopware, Drupal, Joomla, Nextcloud, phpMyAdmin, Laravel et Symfony.
Selon une estimation basée sur Shodan, environ 2,2 millions de serveurs affichent ouvertement qu'ils utilisent PHP sur Internet. Environ 884 000 d'entre eux utilisent des versions qui ne recevront jamais de correctif, et 740 000 autres masquent leur version.
Aux Pays-Bas, Tweakers et le NCSC lui-même ont mis leurs sites hors ligne par mesure de précaution. Des preuves de concept publiques circulent déjà, watchTowr détecte des tentatives d'exploitation actives et Magento fait l'objet d'un exploit confirmé. Le commerce électronique est la zone sensible : Sansec s'attend à une exploitation massive maintenant que le correctif et les analyses techniques sont publics.
Odoo et PHP au sein d'une même entreprise : là où il y a bel et bien un risque.
Votre Odoo est en sécurité, mais ce qui l'entoure ne l'est peut-être pas. Si vous disposez d'un site web sous WordPress, d'une boutique en ligne sous WooCommerce ou Magento, ou de toute autre application en PHP associée à votre Odoo, ces éléments sont quant à eux exposés à des risques. Vérifiez-les dès aujourd'hui :
Faites l'inventaire. Site web d'entreprise, boutique en ligne, intranet, gestionnaire de documents, outils internes : notez tout ce qui fonctionne avec PHP.
Vérifie la version. Vous devez disposer de PHP 8.5.12, 8.4.27, 8.3.36 ou 8.2.35, ou d'une version supérieure. Si vous utilisez la version 8.1 ou une version antérieure, il n'existe pas de correctif : vous devrez effectuer une migration.
Demande à celui qui s'en occupe. Et demande un rendez-vous, pas une promesse.
Un certificat ne permet pas de répondre à une alerte. Une équipe, si.
Dynapps est certifiée ISO 27001. Cette certification atteste que nous mettons en œuvre des processus de sécurité rigoureux. Concrètement, cela signifie que dès qu'une alerte se déclenche, nous savons quelle partie de chaque système est exposée et nous intervenons le jour même.
Si vous utilisez Odoo, cette faille PHP ne vous concerne pas.
Découvrez ce qu'Odoo peut apporter à votre entreprise.
Un premier entretien pour voir si nous sommes sur la même longueur d'onde, ainsi qu'une démonstration adaptée à vos processus.
D'autres articles similaires
6 minutes de lecture
Choisir un intégrateur Odoo : les 5 questions à poser
Cinq critères principaux pemettent généralement de bien départager les intégrateurs Odoo. Mais une estimation fiable dépend d'abord de ce que vous aurez préparé avant l'appel.
3 minutes de lecture
Rencontre avec Leïla Chojnacki, DGA et DAF du groupe Obiz
3 minutes de lecture
Odoo 19.4 : quoi de neuf ? Les fonctionnalités clés et l'essentiel à retenir
Odoo 19.4 (juillet 2026) est une mise à jour trimestrielle : connexion aux agents IA via MCP, interaction vocale, marges éditables, détection de doublons à deux niveaux, rapport de vieillissement des stocks et production continue.
3 minutes de lecture
IA dans Odoo : quelles conditions pour l'activer ?
La question « avons-nous le droit d'utiliser l'IA d'Odoo ? » a souvent une réponse plus simple que prévu.
4 minutes de lecture
Facturation électronique 2026 : Odoo et Dynapps sont prêts
La facturation électronique 2026 arrive à grands pas : découvrez comment Odoo et Dynapps France vous préparent dès aujourd’hui à cette transition incontournable
3 minutes de lecture
La méthode Dynapps pour un projet Odoo réussi
Choisir un ERP ne se résume pas au choix d’un logiciel. La réussite d’un projet Odoo repose aussi sur la capacité à comprendre les enjeux métier, structurer les processus, accompagner les équipes et faire évoluer l’outil dans la durée.

4 minutes de lecture
Certifié par Dynapps : mettre l'expertise Odoo au service des PME locales en France
Dynapps France lance le label « Certified by Dynapps », un programme qui met à la disposition des petites et moyennes entreprises une expertise locale en matière d'Odoo et offre aux consultants indépendants un cadre structuré pour développer leur activité autour d'Odoo.
4 minutes de lecture
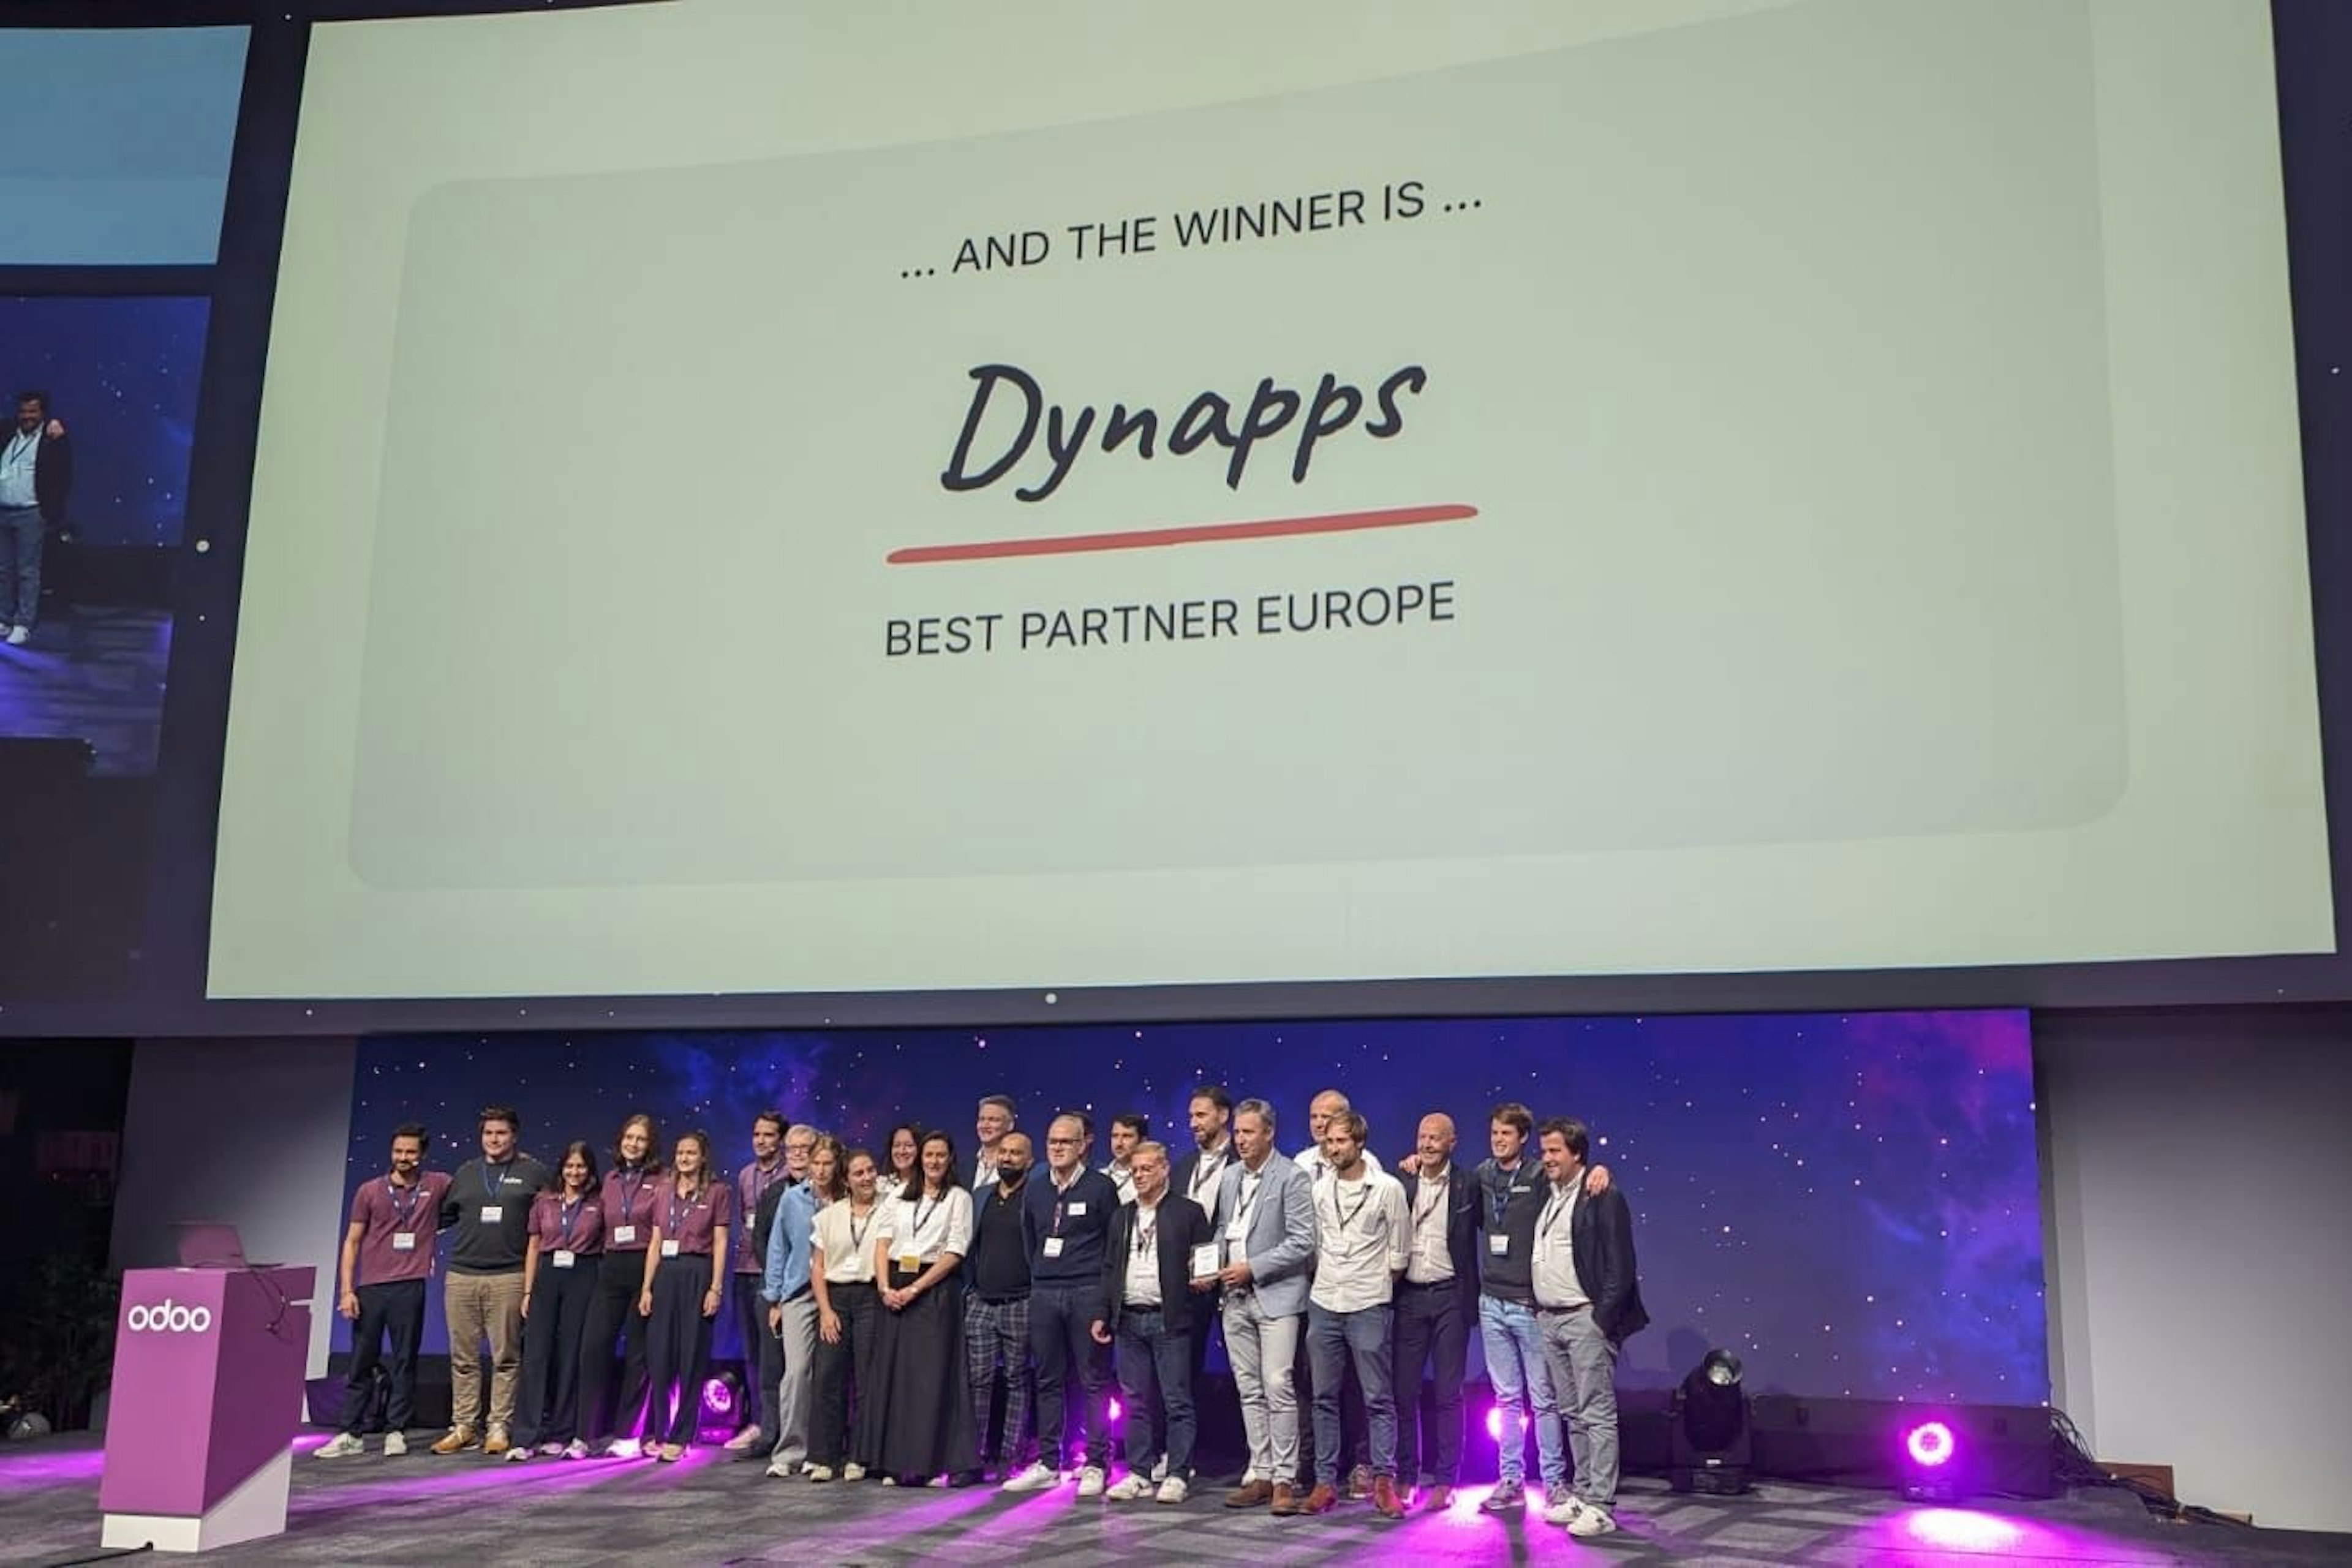
Dynapps a été désigné meilleur partenaire Odoo en Europe
Lors des Odoo Experience Days à Bruxelles, Dynapps a remporté le titre de « Meilleur partenaire de mise en œuvre Odoo en Europe » ; l'ancien PDG Karel Hendrickx et son équipe ont reçu ce prix du 2 au 4 octobre 2024.
4 minutes de lecture
ERP ou CRM : quelle est la différence ?
Sur un marché concurrentiel, les entreprises s'appuient sur des logiciels pour fonctionner efficacement. Deux types de systèmes reviennent le plus souvent : les ERP et les CRM. Ils ont des objectifs différents et fonctionnent souvent mieux ensemble que séparément.
6 minutes de lecture
Odoo ou Exact : quel ERP convient le mieux à votre PME ?
Le choix d'un ERP transforme le fonctionnement d'une entreprise. Odoo et Exact s'adressent tous deux aux PME, mais ils répondent à des besoins différents. Voici une comparaison détaillée de leurs fonctionnalités, de leur flexibilité et de leur assistance, ainsi que des domaines dans lesquels chacun d'eux trouve sa place.