Connecter une IA à Odoo sans lui ouvrir tout l'ERP.
Ce qu'un serveur MCP expose à l'IA, ce qu'il masque, qui peut s'y connecter et où ses garanties s'arrêtent.

Une équipe vous demande de brancher Claude, ChatGPT ou Cursor sur Odoo. La voie rapide existe : créer un utilisateur API, générer une clé, la coller dans le client IA. L'assistant lit votre base en quelques minutes.
Il lit aussi les contacts, les salaires et les marges. Tout ce que l'utilisateur API peut voir, l'IA le voit. Tout ce qu'il peut écrire, l'IA peut l'écrire. Difficile à défendre devant un comité de sécurité.
Le Model Context Protocol (MCP) déplace ce point de départ. Les questions à trancher sont celles de la souveraineté de vos données : ce qui sort, qui y accède, comment couper. Cet article explique ce qu'un serveur MCP gouverné expose, ce qu'il masque, qui peut s'y connecter, ce qu'il faut pour le mettre en place et où ses garanties s'arrêtent.
À ne pas confondre avec le module d'intelligence artificielle d'Odoo, qui s'active dans le produit et répond à ses propres conditions. Ici, il s'agit d'ouvrir vos données Odoo à un client IA externe.
Pourquoi une clé API ne suffit-elle pas ?
Une clé API donne au client IA exactement les droits de l'utilisateur auquel elle appartient. Un seul niveau d'accès, aucune granularité par public, aucune distinction entre un assistant commercial et un agent automatisé.
Le serveur MCP de Dynapps place une couche contrôlée entre le client IA et Odoo. Chaque public accède aux données et aux actions que vous décidez.
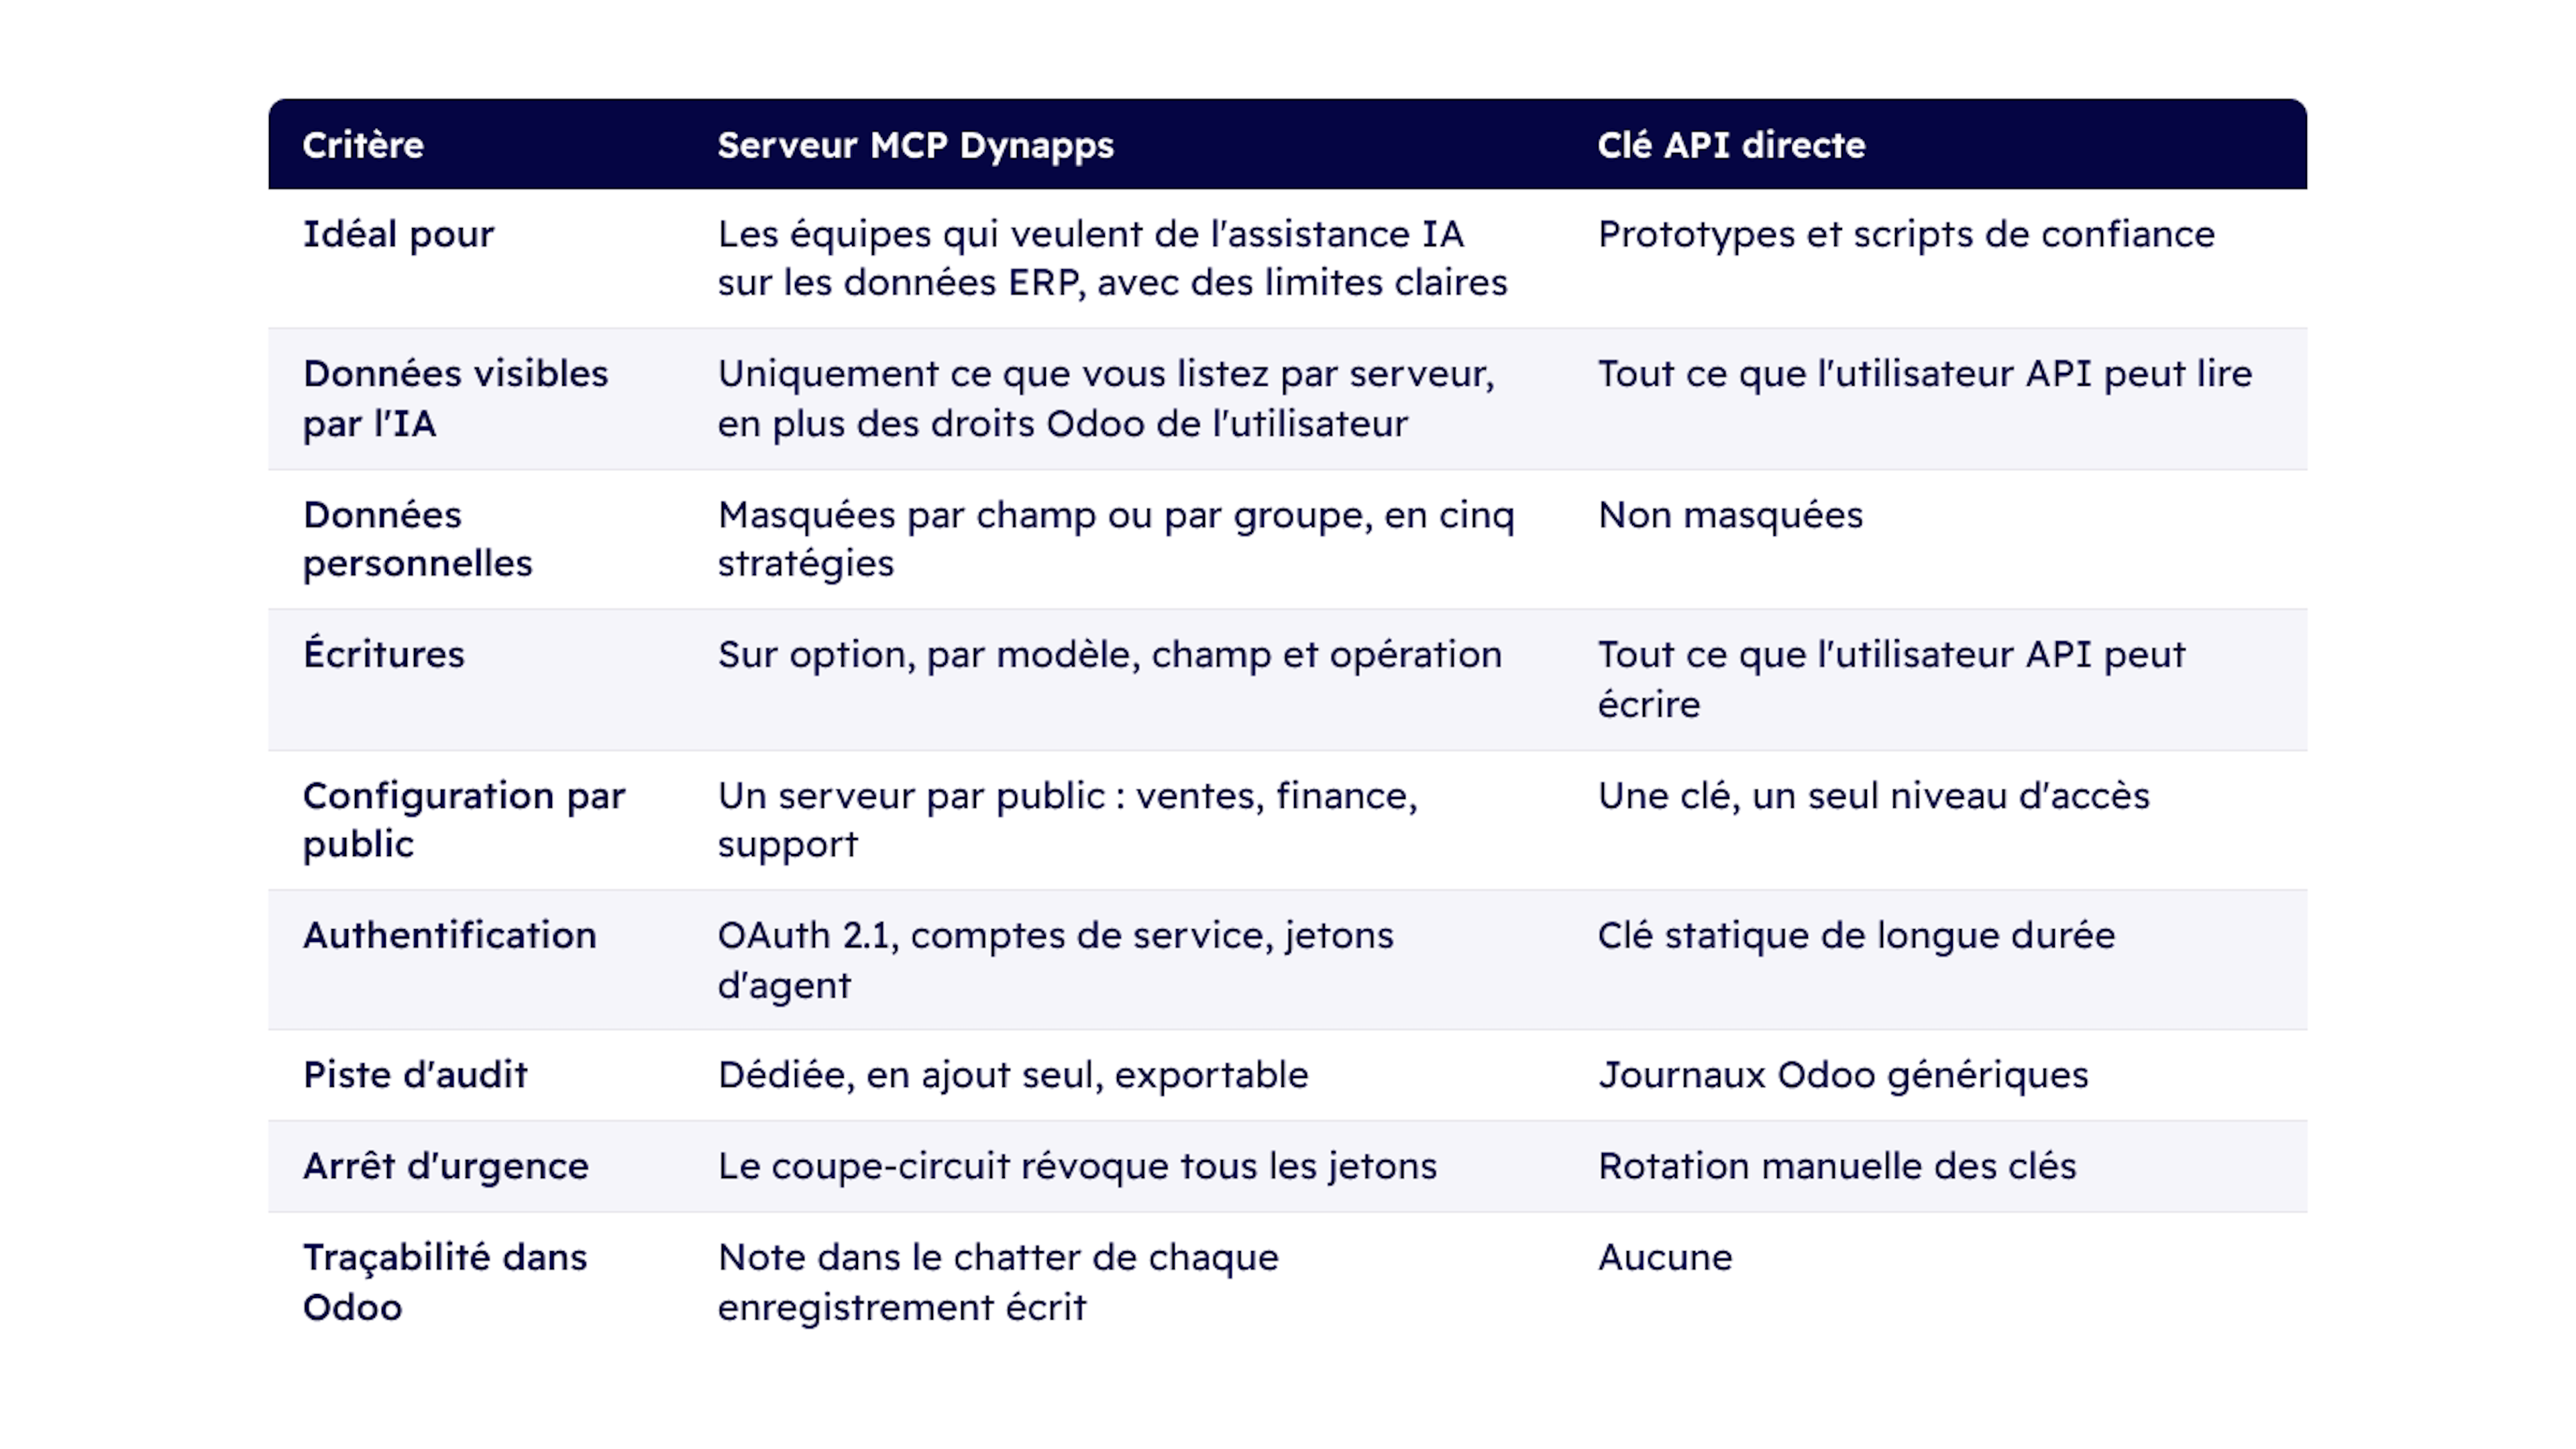
Trois différences décident en pratique : l’IA ne voit que les champs que vous listez, les données personnelles sortent masquées, et un seul interrupteur révoque tous les accès. Une clé API n’offre aucune des trois.
La clé API reste adaptée aux prototypes et aux scripts de confiance. Dès que l'accès sort de l'équipe qui l'a créée, le niveau de détail manque.
Qu'est-ce qu'un serveur MCP pour Odoo ?
Un serveur MCP est une couche contrôlée entre le client IA et Odoo. Il n'expose que les modèles et les champs que vous listez, masque les données personnelles avant qu'elles ne quittent Odoo, limite les écritures et journalise chaque appel.
L'exposition part d'une liste positive.
Un serveur n'expose que les modèles et champs que vous ajoutez à sa liste. Tout le reste n'existe pas pour le client IA.
Les modèles les plus sensibles, utilisateurs, droits d'accès et paramètres système, sont bloqués par défaut.
La liste s'ajoute aux droits d'accès Odoo de l'utilisateur. Elle ne les remplace pas.
Une portée élargie reste possible pour les publics de confiance, avec les réserves décrites plus bas.
Le masquage agit champ par champ.
Les données personnelles et financières sont masquées avant de quitter Odoo. Les règles se regroupent en jeux réutilisables : données personnelles de base, données personnelles sensibles, identifiants, financier, identité hachée.
Cinq stratégies déterminent ce que voit réellement le client IA. Le masquage total remplace la valeur par un marqueur. Le masquage partiel en laisse une partie visible, par exemple la fin d'un e-mail. Le hash produit une empreinte stable, ce qui garde les enregistrements rapprochables sans jamais révéler la valeur. La catégorie substitue une tranche grossière à la valeur exacte. Et le faux cohérent renvoie un substitut réaliste, identique à chaque fois pour une même valeur, utile quand l'IA doit travailler sur des données plausibles sans voir les vraies.
Les écritures restent fermées par défaut.
Un serveur reste en lecture seule tant que vous n'en décidez pas autrement. Le client IA ne dispose que d'un jeu d'outils fixe : rechercher, lire et agréger, puis, si vous l'autorisez, créer, modifier, publier dans le chatter ou envoyer un e-mail. Chaque appel passe par le même circuit : authentification, portée, exposition, masquage et audit.
Les écritures autorisées le sont modèle par modèle, champ par champ, opération par opération.
Les modifications en masse au-delà d'un seuil exigent une confirmation.
Les suppressions sont désactivées sauf activation explicite.
Les écritures restent limitées par défaut à la société du jeton.
Chaque appel laisse une trace.
Les connexions, les appels d'outils et les changements de configuration sont enregistrés dans une piste d'audit en ajout seul, que personne ne peut réécrire après coup. L'export est infalsifiable et vérifiable sans Odoo, ce qui le rend opposable lors d'un audit. Et chaque enregistrement écrit par l'IA porte une note dans son chatter, par exemple Created by ChatGPT.
Qui peut se connecter, et avec quels droits ?
Trois types d'appelants partagent le même modèle d'accès. Le client IA agit comme un utilisateur Odoo, reste soumis à ses droits d'accès et à ses règles d'enregistrement, puis est encore restreint par la configuration du serveur.
Utilisateurs internes, par défaut : les collaborateurs connectent leur propre client IA et s'authentifient via OAuth 2.1. Chaque serveur liste les groupes ou utilisateurs autorisés.
Agents, pour l'automatisation : les clients autonomes reçoivent une identité dédiée, liée à un serveur et à une société, avec un jeton renouvelable, des rappels avant expiration et une liste d'adresses IP autorisées.
Utilisateurs portail, sur option : les clients ou contacts externes ne voient que ce que leurs droits portail leur donnent, jamais de pièces jointes, jamais d'outils à privilèges élevés.
Un serveur peut aussi restreindre les adresses IP et les origines autorisées. Les jetons sont liés à un serveur : déplacer ou renommer un serveur révoque les jetons émis pour lui. Le coupe-circuit global révoque tous les jetons en cours, agents compris, et reste actif jusqu'à ce que vous le désactiviez.
La recommandation de Dynapps : un serveur par public. Un assistant commercial, un contrôleur financier et un agent automatisé ne partagent pas la même exposition. Les serveurs se créent et se clonent facilement, et chacun a ses propres groupes, son masquage, ses limites et sa vue d'audit.
Comment mettre en place un premier serveur ?
Une mise en place type prend quelques minutes, dès lors que vous savez de quelles données le public a besoin. Les cinq décisions à prendre, dans l'ordre.
Le public et le périmètre. L'assistant demande le nom du serveur et les sociétés concernées, puis une étape de relecture liste en langage clair tout ce que le serveur refusera, avant toute mise en service.
Les modèles exposés et le groupe de masquage. Le masquage part du groupe des données personnelles de base. Pour tenir une donnée personnelle totalement à l'écart de l'IA, laissez le champ hors de la liste plutôt que de vous reposer sur le masquage.
La posture d'écriture. Lecture seule, ou écritures ouvertes modèle par modèle.
Le raccordement du client. Il suffit d'ajouter l'adresse du serveur dans le client IA : l'authentification se négocie d'elle-même. Aucune clé à distribuer, aucun secret à faire circuler par e-mail.
La vérification. Avant d'ouvrir l'accès, vous voyez l'identité et la portée réellement obtenues et le résultat masqué tel que le client IA le recevra.
Des garde-fous raisonnables s'appliquent d'emblée et s'ajustent par serveur : 60 requêtes par minute, 100 enregistrements par lecture, 12 champs par défaut par modèle, et une confirmation exigée au-delà de 20 enregistrements modifiés en une fois. Un client IA qui s'emballe bute donc sur un plafond avant de peser sur votre production.
Côté technique, le serveur demande Odoo 19 et un module Dynapps, sous licence OPL-1. Il fonctionne sur tout déploiement Odoo 19, DynCloud compris. Le mode d'hébergement de votre Odoo reste une décision distincte, avec ses propres critères de souveraineté.
Où s'arrêtent les garanties ?
Trois limites méritent d'être connues avant la mise en production. Nous préférons vous les dire plutôt que vous les laisser découvrir.
Une portée élargie affaiblit le masquage.
Si vous ouvrez un serveur à tout ce que l'utilisateur peut voir, le masquage ne tient plus champ par champ : les valeurs recopiées ailleurs, adresses composées, e-mails formatés, aides à la recherche, échappent aux règles. Pour une garantie ferme, restez sur la liste positive.
Les outils de code ne sont jamais totalement cloisonnés.
Un administrateur peut ajouter des outils sur mesure, y compris des outils qui exécutent du code. Ceux-là s'exécutent dans un bac à sable restreint, mais du code arbitraire ne peut pas être entièrement contenu. Ils sont créés inactifs et ne doivent être relus et activés que par un administrateur de confiance.
Inscription ouverte et accès portail se combinent mal.
Si les utilisateurs portail sont admis sur un serveur et que l'inscription à votre portail est ouverte, tout visiteur qui s'inscrit peut se connecter, dans la limite de ses propres droits. Listez les utilisateurs portail un par un ou restreignez l'inscription.
Pourquoi Dynapps ?
Nous sommes Odoo Gold Partner et certifiés ISO 27001, avec 900+ références clients et 280+ experts Odoo dans cinq pays. Pour un serveur MCP, nous partons du public à servir en premier et des données dont il a besoin, puis nous proposons une configuration avec l'exposition, le masquage et la posture d'écriture adaptés, et nous la mettons en place avec vous.
Conclusion.
La question n'est pas de savoir si l'IA aura accès à votre ERP. Elle est de savoir qui décide de cet accès, champ par champ, public par public. Un serveur MCP gouverné rend cette décision explicite, réversible et auditable.
Découvrez ce qu'Odoo peut apporter à votre entreprise.
Un premier entretien pour voir si nous sommes faits pour travailler ensemble, suivi d'une démonstration adaptée à vos processus.
D'autres articles similaires
6 minutes de lecture
Hébergement Odoo souverain : quel mode choisir ?
Odoo Online, Odoo.sh, DynCloud ou hébergement géré : les limites réelles de chaque mode, et où vivent vos données.
3 minutes de lecture
IA dans Odoo : quelles conditions pour l'activer ?
La question « avons-nous le droit d'utiliser l'IA d'Odoo ? » a souvent une réponse plus simple que prévu.
3 minutes de lecture
Souveraineté numérique : ce que votre ERP doit prouver.
Où sont vos données, qui y accède et comment en sortir. Les garanties qu’un ERP apporte vraiment, et celles qui relèvent du discours.